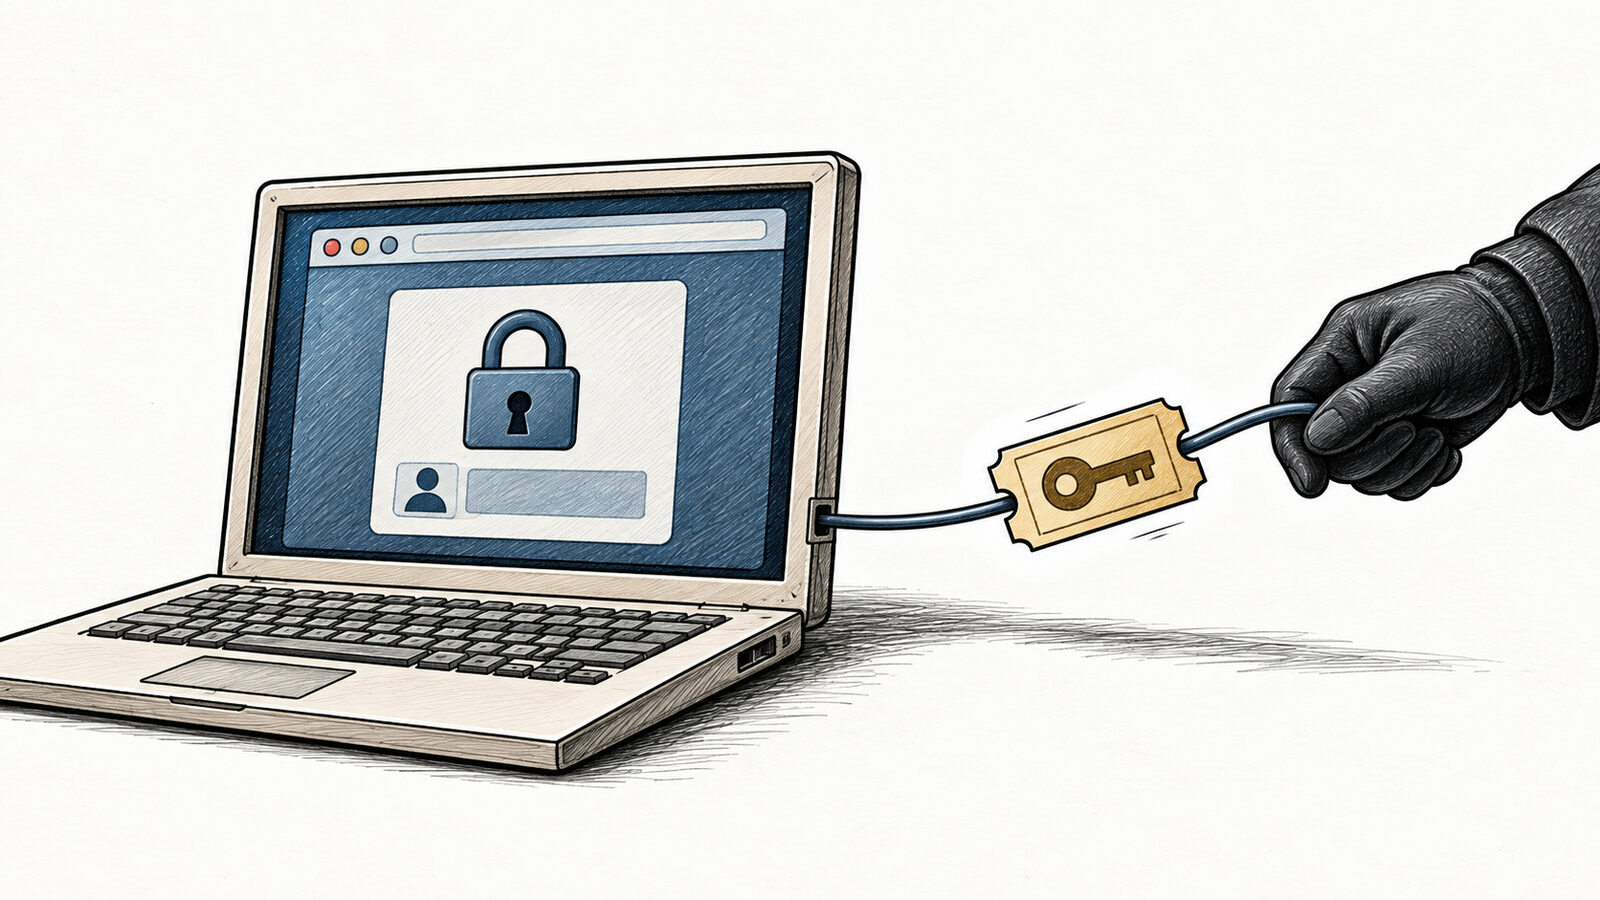
Conform Playtech.ro: Furtul de sesiuni: Rețelele Wi-Fi publice, o amenințare mai mică decât credem; riscul real, pe calculatorul propriu
Deși frecvent asociate cu riscuri de securitate, rețelele Wi-Fi publice nu reprezintă singura sursă de pericol în ceea ce privește furtul de sesiuni. Conectarea la o rețea deschisă nu garantează accesul automat la cookie-urile protejate prin conexiuni criptate. Pericolul real se manifestă prin pagini de autentificare false, redirecționări înșelătoare, acceptarea greșită a certificatelor de securitate, dispozitive compromise sau servicii configurate nesigur. Deși este recomandat să eviți rețelele necunoscute pentru activități sensibile, nu trebuie neglijate amenințările mai probabile care provin chiar de pe propriul calculator. Un browser infectat sau o extensie cu permisiuni excesive poate compromite sesiunea activă, indiferent de rețeaua la care ești conectat.
De ce schimbarea parolei și MFA pot fi insuficiente singure
În situația în care un atacator deține un jeton de sesiune valid, serviciul online poate considera autentificarea deja finalizată. Astfel, parola nu mai este solicitată, iar notificările pentru operațiuni suplimentare pot fi ocolite. Acest lucru creează impresia că autentificarea multi-factor (MFA) a fost circumventată, deși aceasta și-a îndeplinit rolul la momentul conectării inițiale a victimei. Problema se mută astfel de la securitatea parolei la durata și reutilizarea sesiunii active. Un cont protejat corespunzător la intrare poate rămâne vulnerabil dacă dovezile de autentificare emise ulterior sunt copiate.
Schimbarea parolei poate declanșa, în anumite cazuri, revocarea unor sesiuni, însă efectul nu este uniform pe toate platformele și pentru toate tipurile de jetoane de autentificare. Unele aplicații pot continua să funcționeze până când administratorul sistemului revocă explicit accesul, iar dispozitivele pot păstra acreditări secundare. Din acest motiv, un răspuns eficient la un incident de securitate implică deconectarea forțată de pe toate dispozitivele, revocarea tuturor jetoanelor, eliminarea aplicațiilor neautorizate și verificarea atentă a metodelor de recuperare a contului. O parolă nouă introdusă pe un calculator încă compromis poate fi furată rapid din nou.
Un atacator poate folosi fereastra de acces a sesiunii pentru a-și crea o persistență în sistem. Aceasta poate include adăugarea unor reguli de redirecționare în contul de e-mail, înregistrarea unor aplicații suspecte, crearea unor chei de acces noi, modificarea metodelor de recuperare a contului sau invitarea altor conturi în spații de colaborare. Chiar dacă sesiunea inițială expiră, aceste modificări pot lăsa o cale de acces alternativă. Analiza incidentelor de securitate nu trebuie să se oprească la jurnalul de conectare, ci să includă și urmărirea modificărilor de configurație și a acțiunilor executate cât timp contul a fost sub controlul atacatorului.
Autentificarea unică (Single Sign-On – SSO) poate amplifica impactul unui furt de sesiune, deoarece aceeași identitate oferă acces la multiple aplicații. Un jeton furat pentru portalul central nu garantează automat accesul la fiecare serviciu individual, dar poate deschide o parte semnificativă a mediului de lucru. Aplicațiile pot avea propriile politici de sesiune și durate de valabilitate, astfel încât deconectarea dintr-un singur punct nu închide întotdeauna toate accesările. Un inventar complet al integrărilor și o capacitate de revocare centralizată devin astfel cruciale. Fără acestea, echipele IT sunt obligate să urmărească manual accesul în fiecare produs, într-un moment critic.
Cum limitezi impactul și întrerupi accesul
În cazul în care este detectată o sesiune necunoscută, este esențial să izolezi dispozitivul suspect de rețea și să folosești un alt sistem sigur pentru a schimba parola contului afectat. Ulterior, trebuie închise toate sesiunile active, retrase jetoanele de autentificare și verificate aplicațiile conectate, regulile de redirecționare din e-mail, metodele MFA configurate și opțiunile de recuperare a contului. Nu este recomandat să reinstalezi imediat activitatea normală pe calculatorul suspect înainte de finalizarea analizei, deoarece un program malware activ ar putea extrage noua sesiune. Înregistrarea detaliată a orelor, alertelor și acțiunilor neobișnuite poate fi de mare ajutor în investigația ulterioară.
Organizațiile pot limita durata sesiunilor active și pot solicita reautentificare pentru operațiuni considerate sensibile. Totuși, intervale de sesiune prea scurte pot genera oboseală digitală în rândul utilizatorilor și pot conduce la soluții improvizate pentru a evita procesul repetitiv. Accesul condiționat utilizează informații despre dispozitiv, nivelul de risc și contextul utilizării pentru a determina momentul în care o nouă verificare a identității este necesară. Jetoanele de autentificare legate de dispozitiv reduc posibilitatea de a fi reutilizate pe alte sisteme, deoarece simpla copiere a fișierelor nu mai este suficientă. Protecția nu este universal aplicabilă tuturor aplicațiilor, motiv pentru care cunoașterea inventarului serviciilor utilizate și compatibilitatea acestora cu soluțiile de securitate sunt factori importanți.
Companiile care utilizează sisteme de management al identității și accesului (IAM) pot configura politici de securitate granulară, inclusiv timpi de expirare a sesiunilor și cerințe de reautentificare pentru accesarea resurselor critice. Această abordare proactivă, combinată cu o monitorizare atentă a activității utilizatorilor, poate minimiza riscurile asociate furtului de sesiuni. De exemplu, implementarea autentificării bazate pe risc poate detecta și bloca încercările de acces din locații neobișnuite sau de pe dispozitive nesigure. Monitorizarea activităților post-autentificare, cum ar fi modificările de permisiuni sau accesarea datelor sensibile, este esențială pentru a identifica eventualele compromiteri.
Adoptarea unor practici de securitate cibernetică riguroase la nivel individual, precum actualizarea constantă a sistemelor de operare și a aplicațiilor, utilizarea unui software antivirus de încredere și conștientizarea riscurilor phishing-ului și ale rețelelor Wi-Fi nesecurizate, contribuie semnificativ la protecția datelor personale și profesionale. Conștientizarea continuă a evoluției amenințărilor cibernetice și adaptarea măsurilor de securitate sunt vitale în peisajul digital actual.
Sursa: Playtech.ro